


В RIVERIT обратилась украинская сервисная компания: один из трёх её сайтов перестал открываться и выдавал ошибку. Проверка выявила взлом всех трёх сайтов и более 100 тысяч спам-страниц на корейском языке в индексе Google. В кейсе описаны результаты проверки, восстановление сайтов и устранение последствий взлома в Google.
Исходная ситуация
- Три сайта на Bitrix (редакция «Бизнес»). Платформа и модули не обновлялись около четырёх лет.
- Все три сайта размещались на одном сервере под одним пользователем, поэтому каждый сайт имел доступ к файлам двух других.
Обнаружение взлома
Ошибка злоумышленников в коде одного из сайтов сделала его недоступным. Два других сайта работали без видимых изменений.
Так как все сайты размещались под одним пользователем сервера, мы проверили все три. Заражёнными оказались все. До обнаружения сайты находились во взломанном состоянии 5–7 дней.
Действия злоумышленников
- Внедрили вредоносный код, который создавал на сайтах страницы на корейском языке с товарами электроники (дорвеи). Адреса страниц:
/index.php?view/…,/view/…,/collections/…. - Создали агент Bitrix, который копировал вредоносный код обратно после его удаления. Агенты Bitrix — встроенный механизм платформы: это функции, которые хранятся в базе данных и запускаются по расписанию, поэтому удаление вредоносных файлов не останавливает такой агент.
- Распространили ссылки на эти страницы через социальные сети.
- За несколько дней спам-страницы попали в индекс Google. По одному из сайтов Search Console показал более 100 тысяч таких адресов.
- Google понизил позиции всех трёх сайтов.
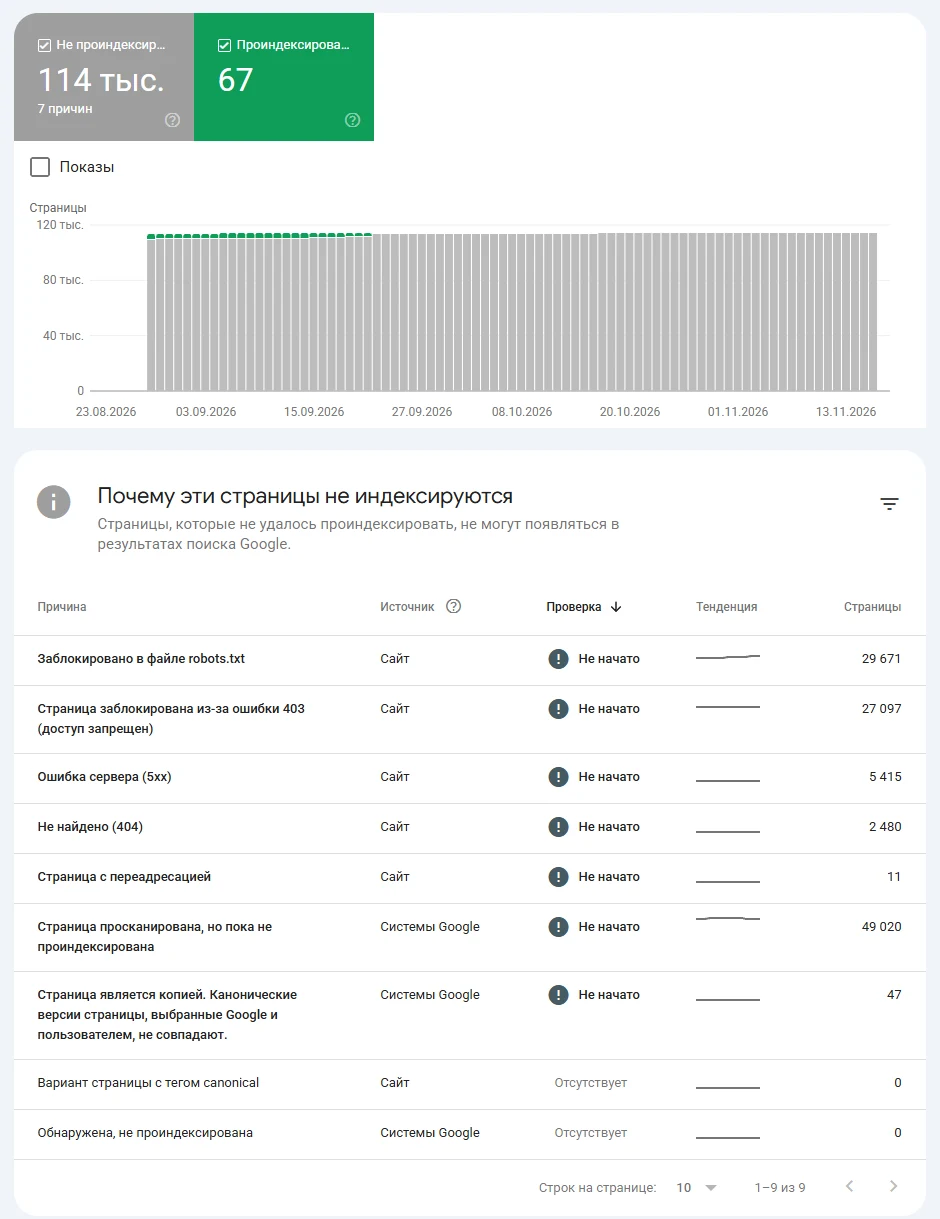
Способ получения доступа к сайтам установить не удалось.
Восстановление сайтов
Ручная очистка от вредоносного кода не дала результата: агент Bitrix копировал удалённый код обратно, а количество изменённых файлов не позволяло гарантировать полное удаление. Поэтому мы выполнили следующие работы:
- Восстановили все три сайта из резервных копий, сделанных до взлома.
- Разместили каждый сайт под отдельным пользователем сервера. Взлом одного сайта больше не даёт доступа к файлам других.
- Запретили изменение файлов сайтов: владельцем файлов назначен другой пользователь сервера, сайт имеет доступ к ним только на чтение. Вредоносный код и агенты, внедрённые через уязвимость, не могут изменить файлы сайта.
Устранение последствий взлома в Google
После восстановления спам-страниц на сайтах нет, однако Google хранит их в индексе до повторного сканирования. Этот этап занял больше всего времени.
Анализ отчётов Search Console
Мы выгрузили из Search Console отчёты по трём сайтам: непроиндексированные страницы и ошибки сканирования (404, 403, 5xx, переадресации). Ответ сервера для каждого адреса из выгрузок проверен скриптом: всего более 13 тысяч адресов. Почти все они относились к спам-страницам взлома.
Ответ 410 для спам-адресов
- Для всех видов спам-адресов настроен ответ 410 («страница удалена навсегда»).
- Спам-адреса с параметрами, которые отвечали ошибкой 404 или перенаправляли на главную страницу, также переведены на ответ 410. Перенаправление спам-адресов на главную страницу Google расценивает как «мягкую ошибку 404» (soft 404).
- Спам-адреса не закрыты в robots.txt. Запрет сканирования не позволил бы Google получить ответ 410, и уже проиндексированные адреса остались бы в индексе.
Временное удаление из результатов поиска
В Search Console отправлены запросы на временное удаление по префиксам спам-адресов: /view/, /index.php?view/, /collections/. Временное удаление скрывает страницы из результатов поиска примерно на 6 месяцев. За этот срок Google повторно сканирует адреса и получает ответ 410.
Префикс, который начинается с «?» сразу после домена (например, /?view/), Search Console обрабатывает как весь сайт. Такой запрос скрыл бы из результатов поиска все страницы сайта, поэтому его мы не отправляли.
Повторная проверка в Search Console
- Запущена проверка исправления по ошибкам 5xx, 403 и robots.txt.
- Проверены разделы «Меры, принятые вручную» и «Проблемы безопасности»: нарушений нет.
Ускорение повторного сканирования
- В Search Console отправлены карты сайтов с действующими страницами.
- Для ключевых страниц отправлены запросы на индексацию.
- Все страницы сайтов переданы через протокол IndexNow в Bing и другие поисковые системы, которые его поддерживают.
Мониторинг
- По журналам сервера контролируем, что робот Google получает на спам-адресах ответ 410 и не получает ошибок сервера.
- Отслеживаем отчёты Search Console. Если через 6 месяцев спам-адреса останутся в отчётах, запросы на временное удаление будут отправлены повторно.
Факторы, которые повышают риски взлома
- Отсутствие обновлений платформы и модулей: обновления закрывают известные уязвимости.
- Размещение нескольких сайтов под одним пользователем сервера: взлом одного сайта открывает доступ к файлам остальных.
- Отсутствие резервных копий: без них восстановление требует проверки каждого изменённого файла.
- Отсутствие мониторинга сайта и Search Console: за 5–7 дней спам-страницы успевают попасть в индекс, а их удаление из поиска занимает месяцы.
RIVERIT выполняет восстановление сайтов после взлома: удаляем вредоносный код, устраняем пути повторного доступа и возвращаем сайт в работу. Для снижения рисков взлома проводим аудит безопасности сайта.