


RIVERIT-ს უკრაინულმა სერვისულმა კომპანიამ მომართა: მისი სამი საიტიდან ერთ-ერთი აღარ იხსნებოდა და შეცდომას აჩვენებდა. შემოწმებით გამოვლინდა, რომ სამივე საიტი გატეხილი იყო, Google-ის ინდექსში კი კორეულ ენაზე 100 ათასზე მეტი სპამ-გვერდი აღმოჩნდა. ქეისში აღწერილია შემოწმების დასკვნები, საიტების აღდგენა და Google-ში გატეხვის შედეგების აღმოფხვრა.
საწყისი მდგომარეობა
- სამი საიტი Bitrix-ზე (რედაქცია „ბიზნესი“). პლატფორმა და მოდულები დაახლოებით ოთხი წელი არ განახლებულა.
- სამივე საიტი ერთ სერვერზე, სერვერის ერთი და იმავე მომხმარებლის სახელით იყო განთავსებული, ამიტომ თითოეულ საიტს დანარჩენი ორის ფაილებზე ჰქონდა წვდომა.
გატეხვის აღმოჩენა
თავდამსხმელების მიერ ერთ-ერთი საიტის კოდში დაშვებულმა შეცდომამ ეს საიტი მიუწვდომელი გახადა. დანარჩენი ორი საიტი ხილული ცვლილებების გარეშე მუშაობდა.
რადგან ყველა საიტი სერვერის ერთი მომხმარებლის სახელით იყო განთავსებული, სამივე შევამოწმეთ. ინფიცირებული აღმოჩნდა სამივე. აღმოჩენამდე საიტები 5–7 დღის განმავლობაში გატეხილ მდგომარეობაში იყო.
თავდამსხმელების ქმედებები
- საიტებზე ჩანერგეს მავნე კოდი, რომელიც კორეულ ენაზე ელექტრონიკის პროდუქციის გვერდებს ქმნიდა (doorway გვერდები). გვერდების მისამართები:
/index.php?view/…,/view/…,/collections/…. - შექმნეს Bitrix-ის აგენტი, რომელიც მავნე კოდს მისი წაშლის შემდეგ საიტზე ისევ აკოპირებდა. Bitrix-ის აგენტები პლატფორმის ჩაშენებული მექანიზმია: ეს არის ფუნქციები, რომლებიც მონაცემთა ბაზაში ინახება და განრიგით ეშვება, ამიტომ მავნე ფაილების წაშლა ასეთ აგენტს ვერ აჩერებს.
- ამ გვერდების ბმულები სოციალური ქსელების მეშვეობით გაავრცელეს.
- რამდენიმე დღეში სპამ-გვერდები Google-ის ინდექსში მოხვდა. ერთ-ერთ საიტზე Search Console-მა ასეთი 100 ათასზე მეტი მისამართი აჩვენა.
- Google-მა სამივე საიტის პოზიციები დაწია.
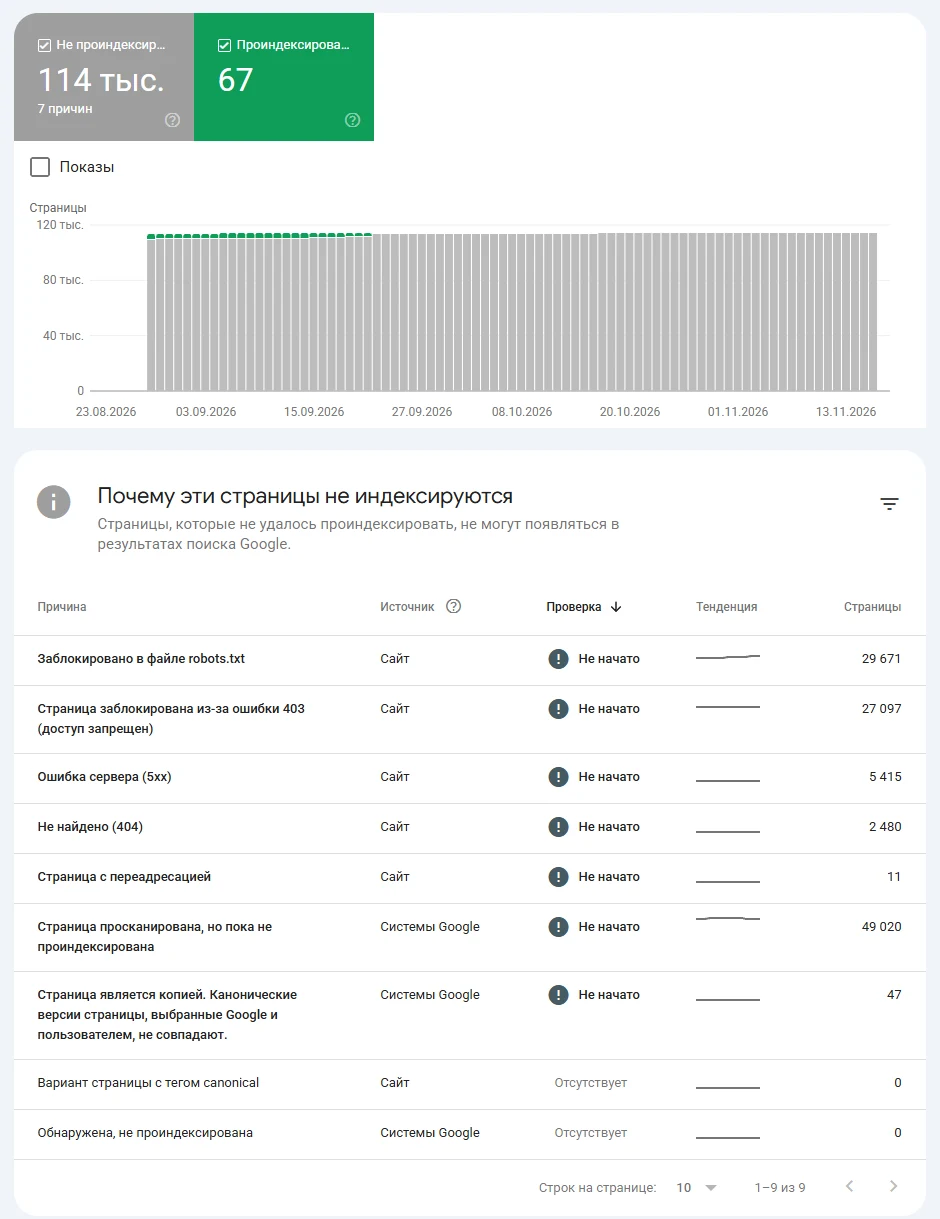
საიტებზე წვდომის მოპოვების გზის დადგენა ვერ მოხერხდა.
საიტების აღდგენა
მავნე კოდისგან ხელით გაწმენდამ შედეგი არ გამოიღო: Bitrix-ის აგენტი წაშლილ კოდს ისევ აკოპირებდა, შეცვლილი ფაილების რაოდენობის გამო კი კოდის სრულად წაშლის გარანტირება შეუძლებელი იყო. ამიტომ შემდეგი სამუშაოები შევასრულეთ:
- სამივე საიტი აღვადგინეთ გატეხვამდე შექმნილი სარეზერვო ასლებიდან.
- თითოეული საიტი სერვერის ცალკე მომხმარებლის სახელით განვათავსეთ. ერთი საიტის გატეხვა სხვა საიტების ფაილებზე წვდომას აღარ იძლევა.
- საიტების ფაილების შეცვლა ავკრძალეთ: ფაილების მფლობელად სერვერის სხვა მომხმარებელი დავნიშნეთ, საიტს კი ფაილებზე მხოლოდ წაკითხვის წვდომა აქვს. მოწყვლადობის გამოყენებით ჩანერგილი მავნე კოდი და აგენტები საიტის ფაილებს ვერ შეცვლის.
გატეხვის შედეგების აღმოფხვრა Google-ში
აღდგენის შემდეგ საიტებზე სპამ-გვერდები აღარ არის, მაგრამ Google მათ ინდექსში ხელახალ სკანირებამდე ინახავს. ამ ეტაპმა ყველაზე მეტი დრო წაიღო.
Search Console-ის ანგარიშების ანალიზი
Search Console-იდან სამივე საიტის ანგარიშები გადმოვტვირთეთ: არაინდექსირებული გვერდები და სკანირების შეცდომები (404, 403, 5xx, გადამისამართებები). გადმოტვირთულ სიებში არსებული თითოეული მისამართის სერვერის პასუხი სკრიპტით შევამოწმეთ: სულ 13 ათასზე მეტი მისამართი. თითქმის ყველა მათგანი გატეხვის შედეგად შექმნილ სპამ-გვერდებს ეკუთვნოდა.
410 პასუხი სპამ-მისამართებისთვის
- სპამ-მისამართების ყველა ტიპისთვის დავაყენეთ 410 პასუხი („გვერდი სამუდამოდ წაიშალა“).
- პარამეტრებიანი სპამ-მისამართებიც, რომლებიც 404 შეცდომას აბრუნებდა ან მთავარ გვერდზე გადამისამართდებოდა, 410 პასუხზე გადავიყვანეთ. სპამ-მისამართების მთავარ გვერდზე გადამისამართებას Google „რბილ 404 შეცდომად“ (soft 404) მიიჩნევს.
- სპამ-მისამართები robots.txt-ში არ დაგვიხურავს. სკანირების აკრძალვა Google-ს 410 პასუხის მიღების საშუალებას არ მისცემდა და უკვე ინდექსირებული მისამართები ინდექსში დარჩებოდა.
დროებითი წაშლა ძიების შედეგებიდან
Search Console-ში სპამ-მისამართების პრეფიქსებზე დროებითი წაშლის მოთხოვნები გავგზავნეთ: /view/, /index.php?view/, /collections/. დროებითი წაშლა გვერდებს ძიების შედეგებიდან დაახლოებით 6 თვით მალავს. ამ ვადაში Google მისამართებს ხელახლა დაასკანირებს და 410 პასუხს მიიღებს.
პრეფიქსს, რომელიც დომენის შემდეგ პირდაპირ „?“-ით იწყება (მაგალითად, /?view/), Search Console მთელ საიტად აღიქვამს. ასეთი მოთხოვნა ძიების შედეგებიდან საიტის ყველა გვერდს დამალავდა, ამიტომ ის არ გაგვიგზავნია.
ხელახალი შემოწმება Search Console-ში
- 5xx, 403 და robots.txt შეცდომებისთვის გავუშვით შესწორების შემოწმება.
- შევამოწმეთ განყოფილებები „ხელით მიღებული ზომები“ და „უსაფრთხოების პრობლემები“: დარღვევები არ არის.
ხელახალი სკანირების დაჩქარება
- Search Console-ში მოქმედი გვერდების საიტის რუკები გავგზავნეთ.
- საკვანძო გვერდებისთვის ინდექსაციის მოთხოვნები გავგზავნეთ.
- საიტების ყველა გვერდი IndexNow პროტოკოლით გადავეცით Bing-სა და სხვა საძიებო სისტემებს, რომლებიც მას მხარს უჭერს.
მონიტორინგი
- სერვერის ჟურნალებით ვაკონტროლებთ, რომ Google-ის რობოტი სპამ-მისამართებზე 410 პასუხს იღებს და სერვერის შეცდომებს არ აწყდება.
- თვალს ვადევნებთ Search Console-ის ანგარიშებს. თუ 6 თვის შემდეგ სპამ-მისამართები ანგარიშებში კვლავ დარჩება, დროებითი წაშლის მოთხოვნებს ხელახლა გავგზავნით.
ფაქტორები, რომლებიც გატეხვის რისკს ზრდის
- პლატფორმისა და მოდულების განუახლებლობა: განახლებები ცნობილ მოწყვლადობებს ხურავს.
- რამდენიმე საიტის განთავსება სერვერის ერთი მომხმარებლის სახელით: ერთი საიტის გატეხვა დანარჩენების ფაილებზე წვდომას ხსნის.
- სარეზერვო ასლების არარსებობა: მათ გარეშე აღდგენისთვის თითოეული შეცვლილი ფაილის შემოწმებაა საჭირო.
- საიტისა და Search Console-ის მონიტორინგის არარსებობა: 5–7 დღეში სპამ-გვერდები ინდექსში მოხვედრას ასწრებს, მათი ძიებიდან წაშლა კი თვეებს გრძელდება.
RIVERIT ასრულებს გატეხილი საიტის აღდგენას: ვშლით მავნე კოდს, აღმოვფხვრით თავდამსხმელების განმეორებითი წვდომის გზებს და საიტს სამუშაო მდგომარეობაში ვაბრუნებთ. გატეხვის რისკის შესამცირებლად ვატარებთ საიტის უსაფრთხოების აუდიტს.