Основные правила защиты от вирусов
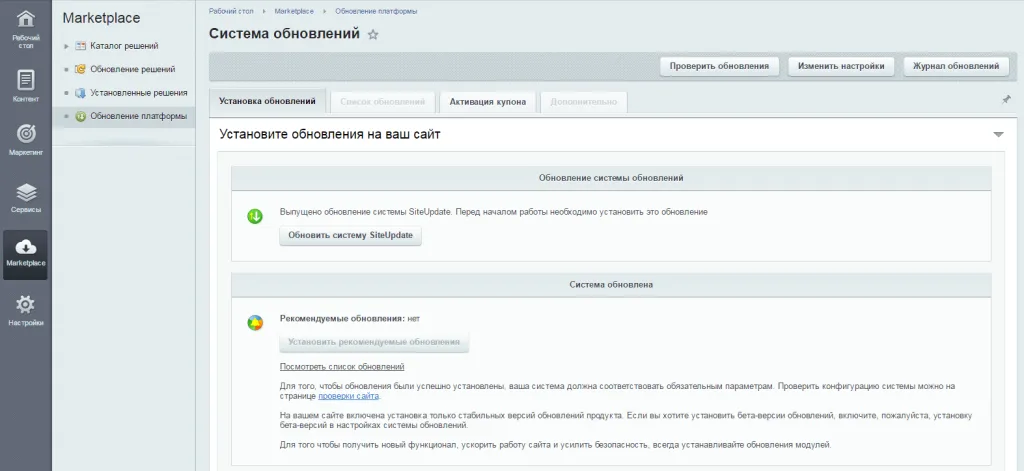
- Обновлять CMS, плагины и модули до последней версии. Разработчики выпускают обновления не только с новыми функциями, но и для исправления уязвимостей. Необходимо следить за релизами и оперативно обновлять сайт.
- Использовать надежные пароли и не допускать повторного использования паролей. Необходимо использовать длинные пароли, содержащие буквы, цифры и специальные символы. Для удобства можно использовать менеджеры паролей.
- Ограничить доступ к админ-панели. Необходимо использовать двухфакторную аутентификацию, разрешенный список IP-адресов и ограничить число неверных попыток входа.
- Проверять входные данные и выводимую информацию. Необходимо фильтровать входные параметры и проверять размещаемую в базе данных информацию. Выводимая на странице информация должна быть защищена.
- Использовать SSL-сертификаты. SSL-сертификаты обеспечивают защищенное соединение между сервером и клиентом, что позволяет защитить передаваемые данные.
- Установить антивирусное ПО на сервер. Антивирусное ПО на сервере позволит обнаруживать и блокировать вредоносные программы.
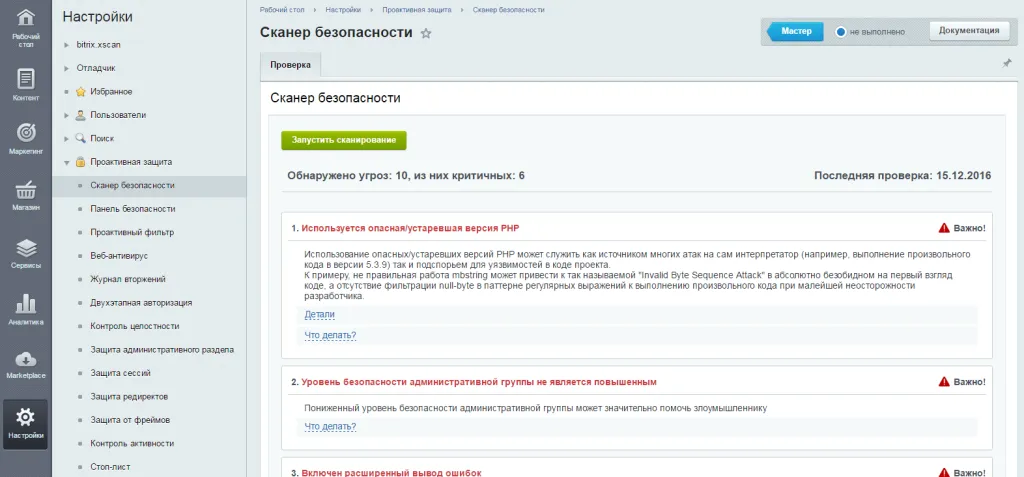
- Регулярно проводить аудит сайта на наличие уязвимостей. Аудит сайта позволит выявить уязвимости и устранить их до того, как они будут использованы злоумышленниками.
- Следить за безопасностью хостинга. Хостинг-провайдер должен обеспечивать надежную защиту сервера, регулярно обновлять программное обеспечение и проводить аудит на наличие уязвимостей.
Взлом не через веб
Взлом через компрометацию ресурсов техническими средствами является еще одним способом атаки на веб-сайты. Этот метод может быть особенно эффективным в случае, если на сервере, где размещен сайт, есть другие уязвимые сайты или программное обеспечение.
Кроме того, установка зараженных компонентов, таких как плагины и шаблоны, может также стать причиной взлома сайта. Веб-мастера должны быть осторожными при установке дополнительных компонентов на свой сайт и использовать только надежные и проверенные источники.
В любом случае, важно принимать меры для обеспечения безопасности своего веб-сайта, включая регулярное обновление программного обеспечения, использование сильных паролей и установку дополнительных мер защиты, таких как защита от DDoS-атак и межсайтового скриптинга.
Защита 1С-Битрикс от вирусных атак
Для защиты сайта на 1С-Битрикс от вирусных атак рекомендуется:
- Установить и настроить антивирусное ПО на сервере и на рабочих станциях сотрудников.
- Использовать сложные пароли для администраторского доступа к сайту и не использовать их для других сервисов.
- Ограничить доступ к административной панели сайта только для нужных сотрудников.
- Не устанавливать компоненты и модули из ненадежных источников, а также не использовать устаревшие модули.
- Отключить доступ к php.ini и другим конфигурационным файлам сервера, которые могут быть использованы злоумышленниками для изменения настроек сервера.
- Регулярно делать резервное копирование сайта и базы данных и хранить их в надежном месте.
Эти меры помогут повысить безопасность сайта на 1С-Битрикс и снизить вероятность взлома.
Пароли в FTP-клиентах и сканер безопасности
Хранение паролей в FTP-клиентах может представлять угрозу безопасности, если компьютер с клиентом был скомпрометирован злоумышленником. Использование сложных и уникальных паролей, а также их регулярное изменение, помогает предотвратить брутфорс атаки. Проверка компьютера на наличие вирусов и использование сканера безопасности помогут выявить и устранить уязвимости на сайте.