ვირუსებისგან დაცვის ძირითადი წესები
- კონტენტის მართვის სისტემის (CMS), პლაგინებისა და მოდულების განახლება უახლეს ვერსიამდე. დეველოპერები განახლებებს არა მხოლოდ ახალი ფუნქციებით, არამედ მოწყვლადობების გამოსასწორებლადაც უშვებენ. საჭიროა, რელიზებს თვალი ადევნოთ და საიტი დროულად განაახლოთ.
- საიმედო პაროლები, რომლებიც სხვაგან არ მეორდება. გამოიყენეთ გრძელი პაროლები, რომლებიც ასოებს, ციფრებსა და სპეციალურ სიმბოლოებს შეიცავს. მოხერხებულობისთვის შეგიძლიათ პაროლების მენეჯერები გამოიყენოთ.
- ადმინისტრაციულ პანელზე წვდომის შეზღუდვა. საჭიროა ორფაქტორიანი ავთენტიფიკაცია, IP მისამართების დაშვებული სია და შესვლის არასწორი მცდელობების რაოდენობის შეზღუდვა.
- შემავალი მონაცემებისა და გამოსატანი ინფორმაციის შემოწმება. საჭიროა შემავალი პარამეტრების გაფილტვრა და მონაცემთა ბაზაში შესანახი ინფორმაციის შემოწმება. გვერდზე გამოტანილი ინფორმაცია დაცული უნდა იყოს.
- SSL სერტიფიკატების გამოყენება. SSL სერტიფიკატები სერვერსა და კლიენტს შორის დაცულ კავშირს უზრუნველყოფს, რაც გადაცემული მონაცემების დაცვის საშუალებას იძლევა.
- სერვერზე ანტივირუსული პროგრამის დაყენება. ანტივირუსული პროგრამა სერვერზე მავნე პროგრამების აღმოჩენისა და დაბლოკვის საშუალებას იძლევა.
- საიტის რეგულარული აუდიტი მოწყვლადობების გამოსავლენად. აუდიტი საშუალებას იძლევა, მოწყვლადობები გამოვლინდეს და აღმოიფხვრას მანამ, სანამ მათ თავდამსხმელები გამოიყენებენ.
- ჰოსტინგის უსაფრთხოებისთვის თვალის მიდევნება. ჰოსტინგ პროვაიდერმა სერვერის საიმედო დაცვა უნდა უზრუნველყოს, პროგრამული უზრუნველყოფა რეგულარულად განაახლოს და მოწყვლადობებზე აუდიტი ჩაატაროს.
გატეხვა საიტის გვერდის ავლით
ვებსაიტებზე შეტევის კიდევ ერთი ხერხია გატეხვა რესურსების ტექნიკური საშუალებებით კომპრომეტირების გზით. ეს მეთოდი შეიძლება განსაკუთრებით ეფექტიანი იყოს, თუ სერვერზე, სადაც საიტია განთავსებული, სხვა მოწყვლადი საიტები ან პროგრამული უზრუნველყოფა არის.
გარდა ამისა, საიტის გატეხვის მიზეზი შეიძლება გახდეს ინფიცირებული კომპონენტების, მაგალითად, პლაგინებისა და შაბლონების დაყენებაც. ვებმასტერები ფრთხილად უნდა იყვნენ საიტზე დამატებითი კომპონენტების დაყენებისას და მხოლოდ საიმედო და შემოწმებული წყაროებით უნდა ისარგებლონ.
ნებისმიერ შემთხვევაში, მნიშვნელოვანია ვებსაიტის უსაფრთხოების უზრუნველსაყოფად ზომების მიღება, მათ შორის პროგრამული უზრუნველყოფის რეგულარული განახლება, ძლიერი პაროლების გამოყენება და დაცვის დამატებითი საშუალებების დანერგვა, როგორიცაა დაცვა DDoS შეტევებისა და საიტთაშორისი სკრიპტინგისგან.
1C-Bitrix-ის დაცვა ვირუსული შეტევებისგან
1C-Bitrix საიტის ვირუსული შეტევებისგან დასაცავად რეკომენდებულია:
- სერვერსა და თანამშრომლების სამუშაო კომპიუტერებზე ანტივირუსული პროგრამის დაყენება და გამართვა.
- საიტზე ადმინისტრატორის წვდომისთვის რთული პაროლები, რომლებიც სხვა სერვისებისთვის არ გამოიყენება.
- საიტის ადმინისტრაციულ პანელზე წვდომის მიცემა მხოლოდ იმ თანამშრომლებისთვის, ვისაც ის სჭირდება.
- კომპონენტებისა და მოდულების დაყენება მხოლოდ სანდო წყაროებიდან და მოძველებულ მოდულებზე უარის თქმა.
- php.ini-სა და სერვერის სხვა კონფიგურაციულ ფაილებზე წვდომის დახურვა, რადგან თავდამსხმელებმა ისინი შეიძლება სერვერის პარამეტრების შესაცვლელად გამოიყენონ.
- საიტისა და მონაცემთა ბაზის რეგულარული სარეზერვო კოპირება და ასლების საიმედო ადგილას შენახვა.
ეს ზომები 1C-Bitrix საიტის უსაფრთხოების გაძლიერებასა და გატეხვის ალბათობის შემცირებაში დაგეხმარებათ.
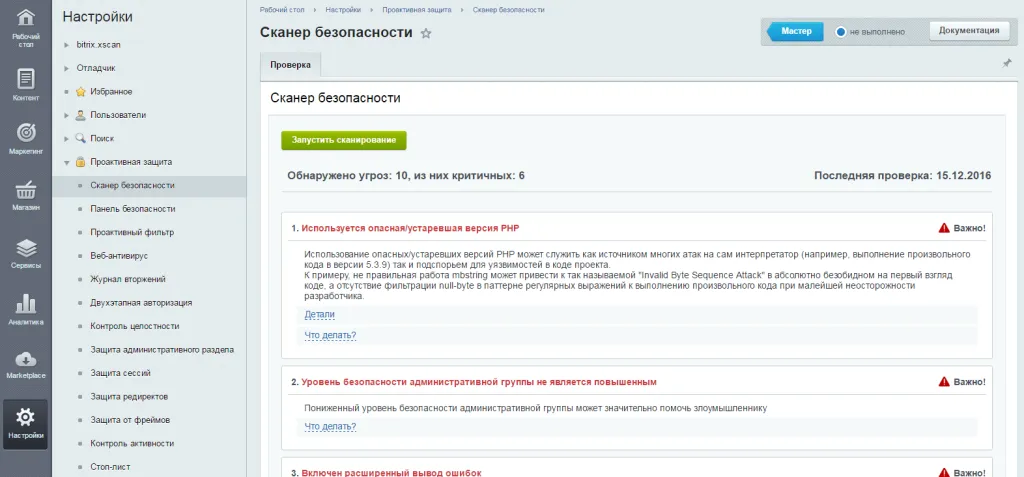
პაროლები FTP კლიენტებში და უსაფრთხოების სკანერი
FTP კლიენტებში პაროლების შენახვა შეიძლება სახიფათო იყოს, თუ თავდამსხმელმა წვდომა მოიპოვა იმ კომპიუტერზე, სადაც კლიენტია დაყენებული. რთული და უნიკალური პაროლების გამოყენება და მათი რეგულარული შეცვლა brute-force შეტევების (პაროლების გადარჩევის) თავიდან აცილებას უწყობს ხელს. კომპიუტერის ვირუსებზე შემოწმება და უსაფრთხოების სკანერის გამოყენება საიტზე მოწყვლადობების გამოვლენასა და აღმოფხვრაში დაგეხმარებათ.