


2023 წლის სახელმძღვანელო: WordPress საიტის გატეხვისგან დაცვა და მოწყვლადობების პრევენცია
WordPress მსოფლიოში ყველაზე პოპულარული კონტენტის მართვის სისტემაა (CMS). ინტერნეტში არსებული ყველა საიტის დაახლოებით 40% და CMS-ზე მომუშავე საიტების თითქმის 60% WordPress-ზეა შექმნილი, რაც მას ჰაკერებისთვის ერთ-ერთ ყველაზე მიმზიდველ სამიზნედ აქცევს. WordPress-ზე ასე ხშირი შეტევების ერთ-ერთი მიზეზი ისაა, რომ ის ბევრ ღია პლაგინს იყენებს. ეს პლაგინები შეიძლება შეიცავდეს მავნე კოდსა და სკრიპტებს, რომლებიც ჰაკერებს საშუალებას აძლევს, WordPress-ში მავნე პროგრამები ჩანერგონ და დანაშაულებრივი ქმედებები ჩაიდინონ. გარდა ამისა, მოწყვლადი საიტებისა და კონფიდენციალური ინფორმაციის მოსაძებნად ჰაკერები ახალ WordPress Google Dorks-საც იყენებენ.
რამდენიმე გავრცელებული მიზეზი, რის გამოც WordPress საიტებს ტეხენ:
- მოწყვლადობები მესამე მხარის პლაგინებსა და თემებში — ბევრი პლაგინი და თემა შეიცავს მოწყვლადობებს, რომლებიც ჰაკერებმა შეიძლება საიტის გასატეხად გამოიყენონ.
- არასაიმედო პაროლები — ადმინისტრატორის ანგარიშის სუსტი პაროლი ადვილად შეიძლება გატყდეს და ჰაკერებმა საიტზე სრული წვდომა მიიღონ.
- WordPress-ის მოძველებული ვერსიები — განუახლებელი ვერსიები შეიძლება შეიცავდეს მოწყვლადობებს, რომელთა გამოყენებაც ჰაკერებს საიტის გასატეხად შეუძლიათ.
- არასანქცირებული წვდომა ფაილებსა და საქაღალდეებზე — თუ სერვერზე ფაილები და საქაღალდეები სწორად არ არის კონფიგურირებული, ჰაკერებს შეუძლიათ მათზე წვდომის მოპოვება და საიტზე ცვლილებების შეტანა.
- SQL ინექციები — SQL ინექციით შეტევამ შეიძლება ჰაკერებს საიტის მონაცემთა ბაზაზე წვდომის მოპოვებისა და მისი შიგთავსის შეცვლის საშუალება მისცეს.
- პაროლების გადარჩევა — ჰაკერებს შეუძლიათ პაროლების გადარჩევის პროგრამების გამოყენება, რათა ადმინისტრატორის პაროლი გამოიცნონ და საიტზე წვდომა მოიპოვონ.
- მავნე კოდით ინფიცირება — ჰაკერებს შეუძლიათ საიტზე ჩანერგონ მავნე კოდი, რომელიც შეიძლება მომხმარებლების მონაცემების მოსაპარად ან მავნე პროგრამების გასავრცელებლად გამოიყენონ.
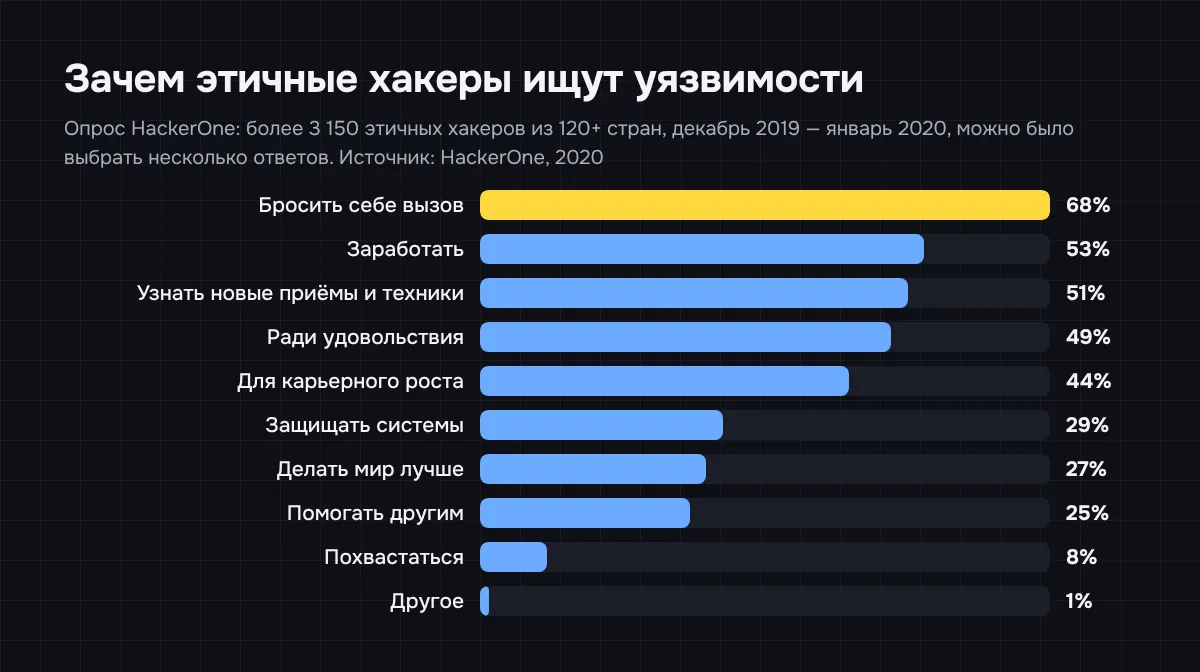
გატეხვის მცდელობების სამიზნე შეიძლება გახდეს ინტერნეტში არსებული ნებისმიერი ვებსაიტი და არა მხოლოდ WordPress-ზე შექმნილი. თუმცა WordPress მსოფლიოში საიტების მართვის ყველაზე პოპულარული სისტემაა, რაც მას ჰაკერების ხშირ სამიზნედ აქცევს. ამის დასტურია საძიებო მოთხოვნების დიდი რაოდენობა ფრაზით „როგორ გავტეხოთ WordPress საიტი 2023“.
WordPress-ის გატეხვის მიზეზები
მიზეზი 1. მოწყვლადი პლაგინები და თემები
WordPress საიტების გატეხვის ერთ-ერთი ყველაზე გავრცელებული მიზეზი მოწყვლადი პლაგინებისა და თემების გამოყენებაა. პლაგინებისა და თემების ზოგიერთი დეველოპერი თავის პროდუქტებს არ ანახლებს, რაც მათ შეტევების მიმართ მოწყვლადს ხდის. ამის თავიდან ასაცილებლად რეკომენდებულია მხოლოდ საიმედო პლაგინებისა და თემების გამოყენება, რომლებიც რეგულარულად ახლდება. ასევე წაშალეთ ყველა გამოუყენებელი პლაგინი და თემა, რათა მოწყვლადობების გაჩენის ალბათობა შემცირდეს.
მიზეზი 2. სუსტი პაროლები და ადმინისტრატორის ანგარიშის არასაკმარისი დაცვა
სუსტი პაროლები და ადმინისტრატორის ანგარიშის არასაკმარისი დაცვა WordPress საიტების გატეხვის კიდევ ერთი გავრცელებული მიზეზია. ჰაკერებს შეუძლიათ ლექსიკონით შეტევების ან პაროლების გადარჩევის გამოყენება, რათა ადმინისტრატორის ანგარიშზე წვდომა მოიპოვონ და საიტზე სრული კონტროლი მიიღონ. ამის თავიდან ასაცილებლად გამოიყენეთ საიმედო პაროლები და ორფაქტორიანი ავთენტიფიკაცია, ასევე ნუ გამოიყენებთ მომხმარებლის სახელს „admin“.
მიზეზი 3. WordPress-ის განუახლებელი ვერსია
WordPress საიტების ზოგიერთი მფლობელი საიტს უახლეს ვერსიამდე არ ანახლებს, რაც მას ცნობილი მოწყვლადობების მიმართ დაუცველს ხდის. ამის თავიდან ასაცილებლად საიტი რეგულარულად განაახლეთ WordPress-ის უახლეს ვერსიამდე.
მიზეზი 4. wp-config.php-ის არასაკმარისი დაცვა
ფაილი wp-config.php თქვენი WordPress საიტის შესახებ კონფიდენციალურ ინფორმაციას შეიცავს, მათ შორის მონაცემთა ბაზის მონაცემებსა და დაშიფვრის გასაღებებს. თუ ეს ფაილი კომპრომეტირებული იქნება, ჰაკერებს შეუძლიათ თქვენს მონაცემთა ბაზაზე წვდომის მოპოვება. ამის თავიდან ასაცილებლად დარწმუნდით, რომ wp-config.php უსაფრთხო ადგილას ინახება და გარედან წვდომისგან დაცულია.
რა თქმა უნდა, ეს WordPress საიტის გატეხვის ყველა შესაძლო მიზეზის სრული სია არ არის, მაგრამ ამ რეკომენდაციების დაცვით საიტის უსაფრთხოებას მნიშვნელოვნად გააუმჯობესებთ.
WordPress საიტის გატეხვის სხვადასხვა ხერხი
WordPress საიტებზე წვდომის მოსაპოვებლად ჰაკერები თავიანთი მიზნების მიხედვით სხვადასხვა მეთოდს იყენებენ. ქვემოთ ჩამოთვლილია ყველაზე გავრცელებული შეტევები და მეთოდები, რომლებსაც WordPress პლატფორმაზე შექმნილი საიტების წინააღმდეგ იყენებენ:
- ახალი მომხმარებლების შექმნა FTP-ის გავლით
თუ HTTP ჰაკერებისთვის მიუწვდომელია, ისინი შეეცდებიან, FTP სერვერზე წვდომა მოიპოვონ და ადმინისტრატორის ახალი ანგარიშები შექმნან. ამისთვის მათ მხოლოდ თქვენს საიტზე FTP წვდომა სჭირდებათ. ადმინისტრატორის უფლებებით ჰაკერი მიიღებს სერვერთან დასაკავშირებლად საჭირო მთელ ინფორმაციას და მომხმარებლების ახალ ანგარიშებს შექმნის თქვენს თემაში ახალი ფუნქციის დამატებით. - functions.php ფაილის შეცვლა
functions.php ფაილის შეცვლის ორი გზა არსებობს: პირველი cPanel-ია, მეორე — FTP კლიენტი. cPanel-ის გამოყენებისას ჰაკერები ფაილების მენეჯერს ხსნიან და აქტიური თემის საქაღალდეს ეძებენ. შემდეგ გადადიან საქაღალდეში public_html/wp-content/themes და პოულობენ თემას. რჩება მხოლოდ მისი functions.php ფაილის გახსნა და დამხურავი ტეგის წინ კოდის დამატება. არ დაგავიწყდეთ პაროლის შეცვლა. ახალი ანგარიშის შექმნის შემდეგ ჰაკერები კოდს functions.php-დან შლიან. - cPanel/MySQL-ის გამოყენება
ეს მეთოდი არსებული მომხმარებლის პაროლის შესაცვლელად ან ახალი ანგარიშის შესაქმნელად გამოიყენება. ამისთვის დაგჭირდებათ წვდომა cPanel-ზე ან საიტის მონაცემთა ბაზაზე MySQL-ის გავლით. თუ cPanel-ს იყენებთ, შედით სისტემაში, იპოვეთ და გახსენით phpMyAdmin. იპოვეთ ცხრილი, რომლის სახელიც _users-ით მთავრდება (სავარაუდოდ, ეს იქნება wp_users), და შეცვალეთ ველი user_pass: პაროლის ჰეში ჩაანაცვლეთ MD5 ალგორითმით გენერირებული ჰეშით. შემდეგ შეინახეთ ცვლილებები და WordPress-ში ახალი პაროლით შედით.
არსებობს რამდენიმე ტექნიკა და ექსპლოიტი, რომლებიც შეიძლება WordPress-ის გასატეხად გამოიყენონ. მათ შორისაა:
- პაროლის გადარჩევის შეტევები: ჰაკერებს შეუძლიათ პაროლების გადარჩევის პროგრამული უზრუნველყოფის გამოყენება, რათა მომხმარებლის სახელისა და პაროლის სხვადასხვა კომბინაციით სისტემაში შესვლა ავტომატურად სცადონ. ასეთი შეტევებისგან დასაცავად მნიშვნელოვანია საიმედო პაროლების გამოყენება და ისეთი პლაგინების დაყენება, რომლებსაც გადარჩევის შეჩერება შეუძლია.
- შეტევები მოწყვლად პლაგინებსა და თემებზე: ჰაკერებს შეუძლიათ WordPress-ის პლაგინებსა და თემებში მოწყვლადობები მოძებნონ და საიტის გასატეხად გამოიყენონ. ასეთი შეტევების თავიდან ასაცილებლად მნიშვნელოვანია პლაგინებისა და თემების რეგულარული განახლება, მოძველებული და გამოუყენებელი პლაგინებისა და თემების წაშლა და მხოლოდ პოპულარული და სანდო პლაგინებისა და თემების არჩევა.
- შეტევები მონაცემთა ბაზაზე: ჰაკერებს შეუძლიათ WordPress-ის მოწყვლადობები საიტის მონაცემთა ბაზაზე წვდომის მოსაპოვებლად გამოიყენონ. ასეთი შეტევებისგან დასაცავად მნიშვნელოვანია მონაცემთა ბაზისთვის საიმედო პაროლების გამოყენება, ბაზის სარეზერვო ასლების რეგულარულად შექმნა და მასში შენახული მონაცემების დაშიფვრა.
- XSS შეტევები: ჰაკერებს შეუძლიათ XSS შეტევებით WordPress საიტის გვერდებზე მავნე JavaScript კოდი ჩანერგონ. ასეთი შეტევების თავიდან ასაცილებლად მნიშვნელოვანია ფაიერვოლებისა და ფილტრების გამოყენება, რომლებსაც მავნე JavaScript კოდის დაბლოკვა შეუძლია.
- „შუამავლის“ შეტევები (man-in-the-middle): ჰაკერებს შეუძლიათ ასეთი შეტევებით ჩაჭრან მონაცემები, რომლებიც მომხმარებელსა და WordPress სერვერს შორის გადაიცემა. ასეთი შეტევების თავიდან ასაცილებლად მნიშვნელოვანია დაცული კავშირის, მაგალითად, HTTPS-ის გამოყენება და მომხმარებელსა და სერვერს შორის გადაცემული მონაცემების დაშიფვრა.
საერთო ჯამში, WordPress საიტის გატეხვისგან დასაცავად მნიშვნელოვანია საიმედო პაროლების გამოყენება, მხოლოდ პოპულარული და სანდო პლაგინებისა და თემების დაყენება, პლაგინებისა და თემების რეგულარული განახლება და მონაცემთა ბაზის სარეზერვო ასლების შექმნა.
XSS შეტევა WordPress-ში
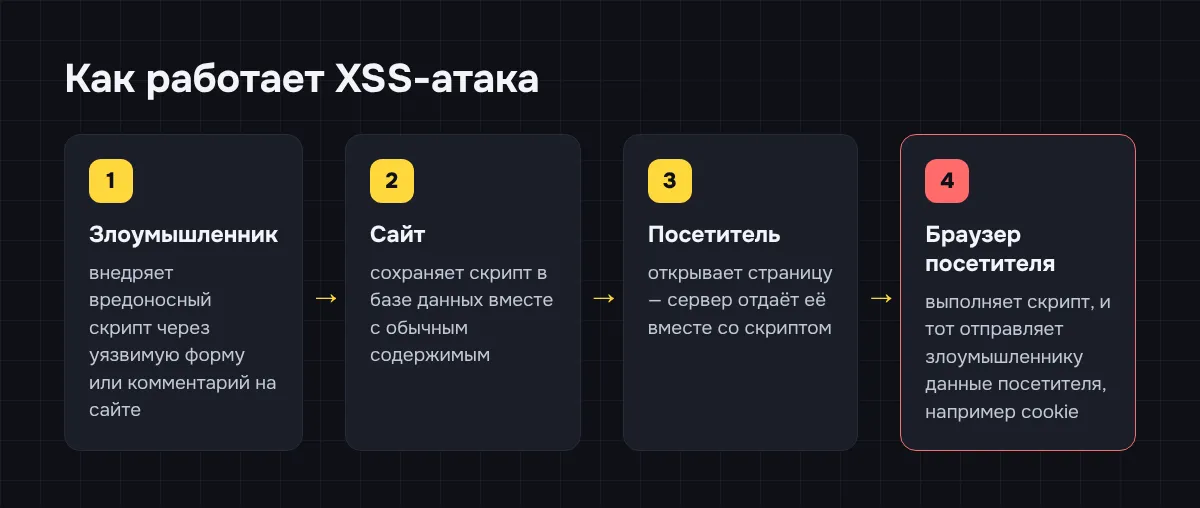
XSS (საიტთაშორისი სკრიპტინგი) WordPress-ში გავრცელებული მოწყვლადობაა. მისი გამოყენება შეიძლება მომხმარებლების ქუქი-ფაილებზე (cookie) წვდომის მოსაპოვებლად, რაც თავდამსხმელებს მათი სახელით მოქმედების საშუალებას აძლევს.
XSS შეტევებისგან დასაცავად რეკომენდებულია სპეციალური პლაგინების გამოყენება, რომლებიც მომხმარებლის მიერ შეყვანილ მონაცემებს მავნე სკრიპტებისა და კოდისგან ფილტრავს. ასევე გამოიყენეთ ფაიერვოლები, რომლებსაც შეუძლია დაბლოკოს მოთხოვნები, რომლებიც საეჭვო სიმბოლოებს შეიცავს ან XSS შეტევებს ჰგავს.
HTTPS კავშირი XSS შეტევებისგან არ იცავს, მაგრამ ხელს უშლის ტრაფიკის მოსმენასა და გადაცემული მონაცემების შეცვლას. დაბოლოს, WordPress-ისა და საიტზე დაყენებული ყველა პლაგინისა და თემის რეგულარული განახლება მნიშვნელოვანი ნაბიჯია მოწყვლადობების, მათ შორის XSS-ის, თავიდან ასაცილებლად.
მავნე პროგრამები
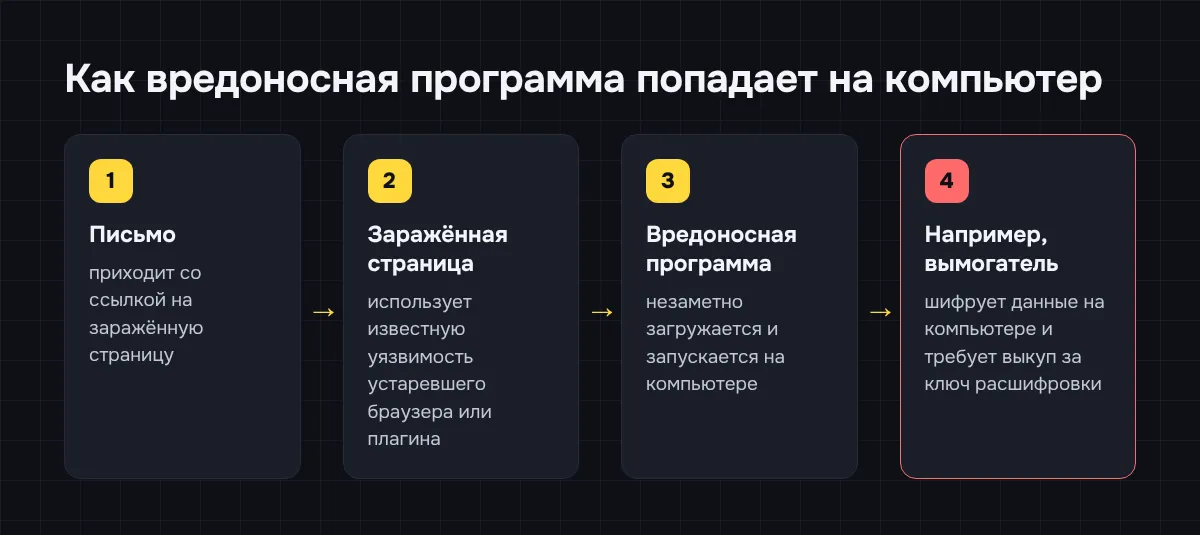
მავნე პროგრამები კომპიუტერულ სისტემებსა და მოწყობილობებს სერიოზულ საფრთხეს უქმნის. გარდა ამისა, მათ შეიძლება მონაცემების დაკარგვა, ფინანსური ზარალი, კონფიდენციალური ინფორმაციის გაჟონვა და პირადობის მოპარვაც კი გამოიწვიოს. მავნე პროგრამებისგან დასაცავად რეკომენდებულია ანტივირუსული პროგრამის გამოყენება და მისი რეგულარული განახლება; ასევე ნუ გახსნით საეჭვო წერილებსა და დანართებს, ნუ ჩამოტვირთავთ პროგრამებს არასანდო წყაროებიდან და ნუ შეხვალთ საეჭვო ვებსაიტებზე. მნიშვნელოვანია ოპერაციული სისტემისა და პროგრამული უზრუნველყოფის რეგულარული განახლებაც, რათა გასწორდეს მოწყვლადობები, რომლებიც ჰაკერებმა შეიძლება სისტემის ინფიცირებისთვის გამოიყენონ.
რამდენიმე რჩევა, რომელიც თქვენი საიტის უსაფრთხოების გაუმჯობესებაში დაგეხმარებათ:
- ანგარიშში შესასვლელად გამოიყენეთ ორფაქტორიანი ავთენტიფიკაცია. ეს ანგარიშის გატეხვის რისკს მნიშვნელოვნად შეამცირებს პაროლის გაჟონვის შემთხვევაშიც კი.
- შეზღუდეთ ანგარიშში შესვლის მცდელობების რაოდენობა. ეს პაროლზე brute-force შეტევების (პაროლის გადარჩევის) თავიდან აცილებაში დაგეხმარებათ.
- დამალეთ WordPress-ის ვერსია, რომელსაც იყენებთ. ეს დაგეხმარებათ, თავიდან აიცილოთ შეტევები, რომლებიც WordPress-ის კონკრეტული ვერსიის ცნობილ მოწყვლადობებს ეფუძნება.
- გამოიყენეთ დაცული ჰოსტინგი. ჰოსტინგი, რომელიც DDoS შეტევებისა და სხვა მავნე შეტევებისგან კარგ დაცვას უზრუნველყოფს, თქვენი საიტის უსაფრთხოებას მნიშვნელოვნად აამაღლებს.
- საიტზე დააყენეთ SSL სერტიფიკატი. ეს თქვენს საიტსა და მომხმარებლებს შორის გადაცემულ მონაცემებს ჩაჭრისგან დაიცავს.
- პერიოდულად შეამოწმეთ საიტი მავნე პროგრამებზე. ამის გაკეთება სპეციალური ონლაინ სერვისებით შეგიძლიათ, მაგალითად, VirusTotal-ით.
იმედი მაქვს, ეს რჩევები WordPress საიტის უსაფრთხოების გაუმჯობესებაში დაგეხმარებათ!
ხშირად დასმული კითხვები:
საიტის გაწმენდა
საიტის გაწმენდის მომსახურება შეიძლება მოიცავდეს შემდეგ ნაბიჯებს:
- გატეხვის აღმოჩენა: ექსპერტები თქვენს საიტს აანალიზებენ, რათა მოწყვლადობები და გატეხვის მეთოდები დაადგინონ. ეს საშუალებას იძლევა, მოიძებნოს თავდამსხმელების შეღწევის წერტილები და დადასტურდეს, რომ ყველა მოწყვლადობა გასწორებულია.
- საფრთხის შეჩერება: სპეციალისტები თავდამსხმელებს თქვენს საიტსა და ჰოსტინგის ანგარიშზე წვდომას უბლოკავენ, რათა შეტევის გაგრძელება შეაჩერონ.
- მავნე პროგრამების წაშლა: ექსპერტები პოულობენ და შლიან მავნე პროგრამებს, რომლებიც შეიძლება თქვენს საიტზე იყოს. ეს მოიცავს ვირუსების, ტროიანების, ჯაშუშური პროგრამებისა და სხვა მავნე ელემენტების წაშლას.
- მონაცემების აღდგენა: თუ თავდამსხმელებმა თქვენი საიტი დააზიანეს ან შეცვალეს, გაწმენდის სამსახურს შეუძლია მონაცემების აღდგენა და საიტის ნორმალურ მდგომარეობაში დაბრუნება.
- უსაფრთხოების უზრუნველყოფა: ექსპერტებს შეუძლიათ შემოგთავაზონ უსაფრთხოების დამატებითი ზომები, რომლებიც საიტს მომავალი საფრთხეებისა და შეტევებისგან დაიცავს.
RIVERIT სპეციალიზებულია WordPress-ზე შექმნილი გატეხილი საიტების გაწმენდაზე. ჩვენი მომსახურება შეიძლება მოიცავდეს ყველა ზემოთ ჩამოთვლილ ნაბიჯს, ასევე კონსულტაციებს თქვენი საიტის უსაფრთხოების საკითხებზე.
სწრაფი და ეფექტიანი ჩარევა
RIVERIT-ის გუნდი WordPress საიტების გაწმენდისა და დაცვის მომსახურებას გთავაზობთ. მომსახურება მოიცავს სწრაფ და ეფექტიან ჩარევას, რათა საიტზე კონტროლი აღდგეს და ის იდეალურ სამუშაო მდგომარეობას დაუბრუნდეს. გაწმენდა მოიცავს მავნე პროგრამების, ფაილებისა და კოდის წაშლას, რომლებმაც შეიძლება თქვენს საიტს ზიანი მიაყენოს. დაცვა მოიცავს უსაფრთხოების დამატებითი ზომების დაყენებასა და კონფიგურაციას განმეორებითი შეტევის თავიდან ასაცილებლად.
პრიორიტეტული მხარდაჭერა
6 ნაბიჯი, რომელსაც თქვენი საიტის უსაფრთხოებისთვის ვასრულებთ:
- ჩავატარებთ თქვენი საიტის სრულ სკანირებას, WordPress-იდან დაწყებული, რათა პრობლემა გამოვავლინოთ და ის ძირეულად გადავჭრათ.
- გავწმენდთ თქვენს საიტს: წავშლით თაღლითურ ფაილებს და Google-ს ვაცნობებთ, რომ საიტი მოთხოვნებს შეესაბამება.
- დავაყენებთ და გავმართავთ მაღალეფექტიან უსაფრთხოების ინსტრუმენტებს, რათა ახალი შეტევები თავიდან ავიცილოთ და მომავალში პრობლემის განმეორების რისკი მინიმუმამდე დავიყვანოთ.
- მოგცემთ რეკომენდაციებს საიტის უსაფრთხოების უზრუნველსაყოფად, რათა მომავალში გატეხვები თავიდან აიცილოთ.
- აღვადგენთ თქვენს საიტს, რათა ის დაცული იყოს და ონლაინ 100%-ით ფუნქციონირებდეს.
- შემოგთავაზებთ მხარდაჭერისა და ტექნიკური მომსახურების სერვისებს, რომლებიც მოიცავს განახლებებს, სარეზერვო კოპირებასა და უსაფრთხოების სკანირებას, რათა საიტმა გამართულად იმუშაოს და უსაფრთხო დარჩეს.
ჩვენი უსაფრთხოების გაძლიერების პროცედურები თქვენი WordPress საიტის დაცულობას ზრდის. მთელი პროცესის განმავლობაში ნებისმიერ დროს შეგიძლიათ დაუკავშირდეთ სპეციალისტს თქვენი საიტის უსაფრთხოებასთან დაკავშირებული ნებისმიერი კითხვით.