


საიტის უსაფრთხოება 1C-Bitrix-ში: გატეხვის საწინააღმდეგო ინსტრუმენტები
საიტის გატეხვისგან პროაქტიული დაცვა
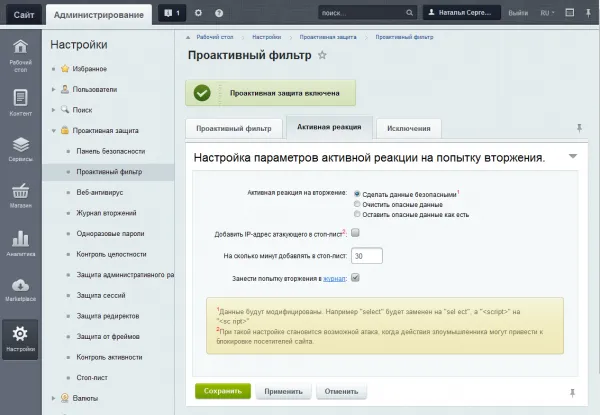
პროაქტიული ფილტრი საიტის გატეხვასთან ბრძოლის მნიშვნელოვანი ინსტრუმენტია. ის ცნობილი შეტევების უმეტესობას ავლენს და ბლოკავს და იცავს უსაფრთხოების იმ შეცდომებისგან, რომლებიც შეიძლება დეველოპერებმა დაუშვან. თუმცა, დაცვის ნებისმიერი სხვა საშუალების მსგავსად, ის 100%-ით ეფექტიანი არ არის და ზოგჯერ ცრუ განგაშს იძლევა. ამიტომ პროაქტიული ფილტრის გარდა საიტის დაცვის სხვა ზომებიც უნდა მიიღოთ: რთული პაროლების გამოყენება, რეგულარული განახლება და სისტემის მოწყვლადობებზე შემოწმება.
ვებსაიტის უსაფრთხოების სკანერი არის ინსტრუმენტი, რომელიც გეხმარებათ საიტის უსაფრთხოების დონის შეფასებაში, პროგრამულ უზრუნველყოფაში პოტენციური მოწყვლადობების აღმოჩენასა და CMS-ის, PHP-ისა და სერვერის უსაფრთხოების არასწორი პარამეტრების გამოვლენაში. ეს სერვისი ვებსაიტების მფლობელებს ეხმარება, საკუთარი რესურსები ჰაკერული შეტევებისა და სხვა სახის მავნე ქმედებებისგან დაიცვან. საიტის სკანირების შემდეგ უსაფრთხოების სკანერი აღმოჩენილი პრობლემების ანგარიშსა და მათი გადაჭრის რეკომენდაციებს გაძლევთ. ასე მოწყვლადობების სწრაფად აღმოფხვრა და საიტის უსაფრთხოების დონის ამაღლება შეგიძლიათ.
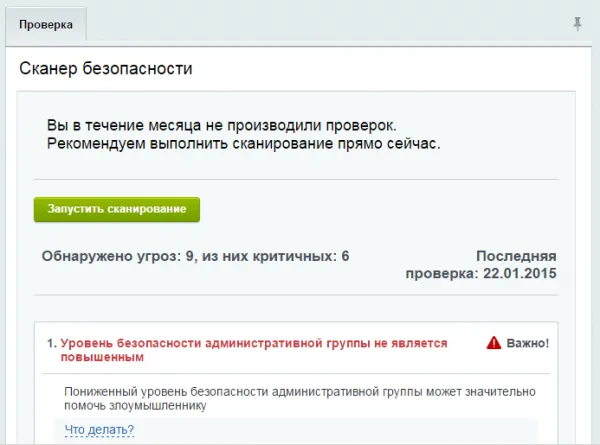
საიტის სკანირების გასაშვებად ერთ ღილაკზე დაჭერაც საკმარისია. სკანირების დასრულების შემდეგ სკანერი შედეგებს აჩვენებს: საიტზე აღმოჩენილი უსაფრთხოების ყველა საფრთხის სრულ სიას.
საიტის შიდა ორგანიზება ხარვეზებზე შემოწმდება, მაგალითად, უსაფრთხოდ ინახება თუ არა სესიები. მოდული ასევე გაჩვენებთ, საიტის უსაფრთხოების უზრუნველსაყოფად სისტემის რომელი შესაძლებლობები არ გამოიყენება და რომელი პარამეტრები არ არის გამართული. გარდა ამისა, სკანერი აღმოაჩენს უსაფრთხოების ყველა არასახიფათო, მაგრამ პოტენციურად მოწყვლად ადგილს, როგორიცაა მონაცემთა ბაზის მარტივი პაროლი, ადმინისტრატორებისთვის უსაფრთხოების დაწეული დონე და სხვა. ეს უმნიშვნელო წვრილმანები შეიძლება სასარგებლო აღმოჩნდეს, თუ დეველოპერს სამუშაოს დასრულების შემდეგ რაიმეს შესწორება დაავიწყდა.
ვებანტივირუსი: საიტის დაცვა ვირუსებისგან
ვებანტივირუსი არის ინსტრუმენტი, რომელიც საიტს ვირუსებისგან იცავს. ეს საიტის ვირუსებით დაინფიცირებისგან დაცვის ყველაზე მარტივი გზაა. საიტი, როგორც წესი, იმ ადმინისტრატორის კომპიუტერიდან ინფიცირდება, რომელსაც საიტზე წვდომა აქვს, და არა იმის გამო, რომ საიტი დიდი ხანია ინტერნეტშია.
ვებანტივირუსის მთავარი ამოცანაა, საიტის ადმინისტრატორს შესაძლო დაინფიცირების შესახებ შეატყობინოს. თუ საიტი ვირუსითაა დაინფიცირებული, ეს შეიძლება ნიშნავდეს, რომ ვირუსი ადმინისტრატორის კომპიუტერზეც არის და შესაბამისი ზომებია საჭირო.
ვებანტივირუსი საიტზე მუშაობს და არა ადმინისტრატორის კომპიუტერზე, ამიტომ სრული დაცვისთვის ადმინისტრატორის კომპიუტერზე ჩვეულებრივი ანტივირუსიც უნდა გამოიყენოთ. პარამეტრების მიხედვით, ვებანტივირუსს შეუძლია საიტის ადმინისტრატორს მხოლოდ ვირუსით დაინფიცირების ეჭვის შესახებ აცნობოს, ან საიტის HTML კოდში მავნე ფრაგმენტები ავტომატურად გამოავლინოს და საეჭვო iframe-ები და javascript წაშალოს. გარდა ამისა, შეგიძლიათ გამონაკლისები დაამატოთ, რომ ვებანტივირუსი კოდის უსაფრთხო, მაგრამ საეჭვოდ მიჩნეულ ფრაგმენტებზე არ ამოქმედდეს. ვებანტივირუსი მნიშვნელოვან როლს ასრულებს თქვენი საიტის მეშვეობით ვირუსების გავრცელების დაბლოკვაში: ის საიტის უსაფრთხოებას უზრუნველყოფს და პოტენციური საფრთხეებისგან იცავს.
საიტზე საეჭვო აქტივობის კონტროლი
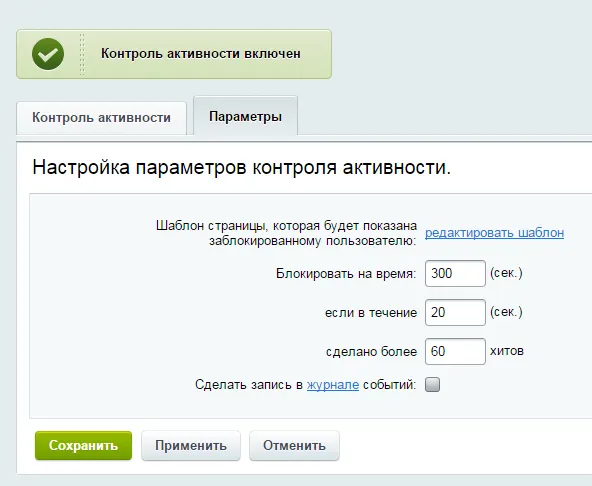
საიტზე საეჭვო აქტივობის კონტროლი სხვადასხვა ინსტრუმენტითა და ტექნოლოგიით შეიძლება განხორციელდეს. ერთ-ერთი ყველაზე გავრცელებული მეთოდია სპეციალიზებული სკრიპტებისა და პროგრამების გამოყენება, რომლებსაც შეუძლია საიტზე მომხმარებლების აქტივობის ანალიზი და იმ მომხმარებლების დაბლოკვა, ვინც საეჭვო აქტივობას ავლენს. მაგალითად, IP მისამართების დაბლოკვის სისტემით შეიძლება საიტზე წვდომა ავტომატურად დაიბლოკოს იმ IP მისამართებიდან, რომლებიდანაც საიტის გვერდებს ზედმეტად ხშირად ითხოვენ ან სხვა საეჭვო აქტივობას ავლენენ.
გარდა ამისა, საიტზე საეჭვო აქტივობის კონტროლისთვის შეიძლება სპეციალური სერვისები გამოიყენოთ, მაგალითად Google reCAPTCHA, რომელიც ბოტებს რეალური მომხმარებლებისგან განასხვავებს. კონტროლის კიდევ ერთი მეთოდია სერვერის ჟურნალების ანალიზი: მათში საიტზე შემოსული ყველა მოთხოვნა ფიქსირდება. ასეთი ანალიზით შეიძლება საეჭვო ქმედებების აღმოჩენა და მათ დასაბლოკად ზომების მიღება. და ბოლოს, არსებობს საიტის უსაფრთხოების მონიტორინგის სპეციალური სისტემები, რომლებიც საიტზე აქტივობას ავტომატურად აანალიზებს. მათ შეტევების ბევრი სახეობის აღკვეთა შეუძლია, მათ შორის DDoS შეტევებისა და პაროლების გადარჩევის მცდელობების.
ადმინისტრაციული ნაწილის დაცვა
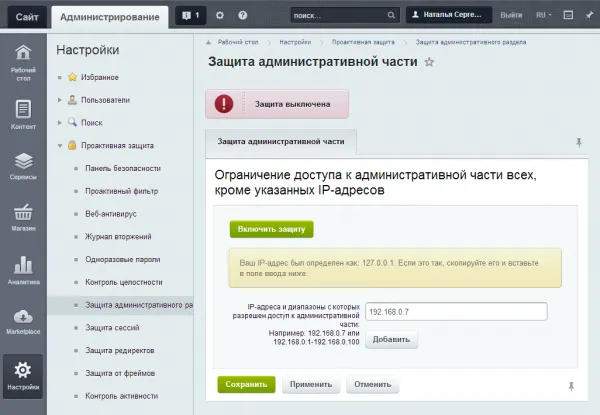
ადმინისტრაციული ნაწილის დაცვა IP მისამართით არასანქცირებული წვდომისგან დაცვის ეფექტიანი გზაა. ამისთვის საიტის ადმინისტრაციულ ნაწილზე წვდომის წესები ისე უნდა გამართოთ, რომ წვდომა მხოლოდ გარკვეული IP მისამართებიდან იყოს დაშვებული.
თუმცა უნდა გაითვალისწინოთ, რომ ეს მეთოდი აბსოლუტურად საიმედო არ არის. მაგალითად, თავდამსხმელმა შეიძლება VPN ან პროქსი სერვერი გამოიყენოს, რომ თავისი ნამდვილი IP მისამართი დამალოს და საიტის ადმინისტრაციულ ნაწილზე წვდომა მოიპოვოს.
გარდა ამისა, IP მისამართით დაცვამ შეიძლება სირთულეები შექმნას, თუ საიტის ადმინისტრატორი სხვადასხვა ადგილიდან მუშაობს ან ადმინისტრაციულ ნაწილში შესასვლელად სხვადასხვა მოწყობილობას იყენებს.
ამიტომ რეკომენდებულია დაცვის რამდენიმე მეთოდის ერთად გამოყენება, მაგალითად, პაროლით დაცვისა და ორფაქტორიანი ავთენტიფიკაციის, რომ საიტის ადმინისტრაციული ნაწილის მაქსიმალური უსაფრთხოება უზრუნველყოთ. გარდა ამისა, მნიშვნელოვანია, თვალი ადევნოთ პროგრამული უზრუნველყოფის განახლებებს და აღმოფხვრათ მოწყვლადობები, რომლებიც თავდამსხმელებმა შეიძლება საიტის ადმინისტრაციულ ნაწილზე წვდომის მოსაპოვებლად გამოიყენონ.
სესიების დაცვა
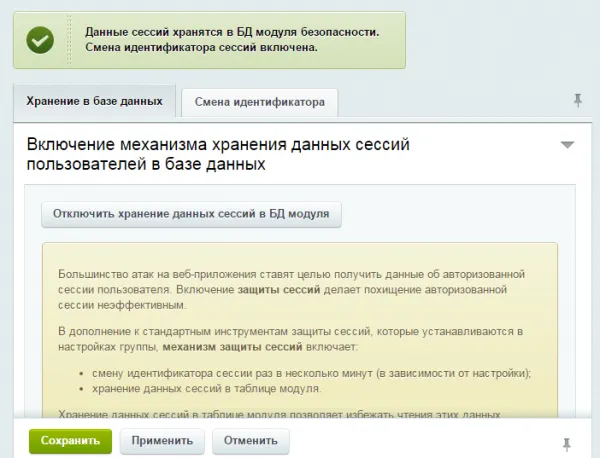
სესიების დაცვა ვებაპლიკაციების უსაფრთხოების მნიშვნელოვანი ზომაა. ის ხელს უშლის სესიის მოპარვას და, შესაბამისად, თავდამსხმელის წვდომას მომხმარებლის ავტორიზებულ ანგარიშზე. სესია დროებითი მექანიზმია, რომელიც მომხმარებლის მდგომარეობას საიტზე მუშაობის განმავლობაში ადევნებს თვალს. როცა მომხმარებელი საიტზე ავტორიზდება, სისტემა ქმნის უნიკალურ სესიას, რომელიც მას კონკრეტულ ანგარიშთან აკავშირებს. სესიის იდენტიფიკატორი, როგორც წესი, cookie-ით ან URL მისამართში GET პარამეტრით გადაიცემა.
თავდამსხმელმა შეიძლება ამ იდენტიფიკატორის მოპოვება სცადოს და მომხმარებლის ანგარიშზე წვდომისთვის გამოიყენოს. ამის თავიდან ასაცილებლად სესიების დაცვა, როგორც წესი, მოიცავს დაშიფვრისა და ჰეშირების კრიპტოგრაფიულ მეთოდებს, ასევე სესიების უნიკალურ იდენტიფიკატორებს.
1C-Bitrix-ში შეგიძლიათ სესიების დაცვა გამოიყენოთ, რაც გულისხმობს სესიების იდენტიფიკატორების მონაცემთა ბაზაში შენახვასა და სესიის სიცოცხლის ხანგრძლივობის დაყენებას. ასე სისტემა სესიის იდენტიფიკატორს მითითებული ინტერვალებით ავტომატურად ცვლის, რაც სესიის მოპარვას აზრს უკარგავს. ასევე მნიშვნელოვანია დარწმუნდეთ, რომ აპლიკაცია კონფიდენციალურ ინფორმაციას URL მისამართში GET პარამეტრებით არ გადასცემს, რადგან ამან შეიძლება მონაცემების გაჟონვა გამოიწვიოს ბრაუზერის ისტორიის ან სერვერის ჟურნალების მეშვეობით.
ორეტაპიანი ავტორიზაცია და ერთჯერადი პაროლები
საიტზე შესვლის უსაფრთხოების გასაუმჯობესებლად და პაროლების გაჟონვისგან დასაცავად არსებობს ორეტაპიანი ავტორიზაციის მექანიზმი. ის მომხმარებლის ვინაობის დასადასტურებლად ორი სხვადასხვა მონაცემის შეყვანას გულისხმობს. პაროლის გარდა, მომხმარებელმა ერთჯერადი კოდი უნდა შეიყვანოს, რომელიც შეიძლება მობილურ ტელეფონზე ან ელფოსტაზე გაეგზავნოს. ერთჯერადი პაროლები შეიძლება პროგრამულად დაგენერირდეს ან მომხმარებლის მოწყობილობაზე SMS-ით ან მობილურ აპლიკაციაში შეტყობინებით გაიგზავნოს. ისინი მხოლოდ ერთხელ მოქმედებს და მათი ხელახლა გამოყენება შეუძლებელია. ამრიგად, თავდამსხმელი პაროლს რომც მოიპაროს, ერთჯერადი კოდის გარეშე ანგარიშზე წვდომას ვერ მოიპოვებს. ორეტაპიანი ავტორიზაცია და ერთჯერადი პაროლები საიტზე შესვლის უსაფრთხოებას მნიშვნელოვნად ზრდის და გატეხვისგან იცავს, განსაკუთრებით პაროლების გაჟონვის შემთხვევაში. ამ მექანიზმების დანერგვა მარტივად შეიძლება ყველაზე პოპულარული პლატფორმებისა და ფრეიმვორქების უმეტესობაზე, მათ შორის 1C-Bitrix-ზე.
საიტის დაცვა DDoS შეტევებისგან
საიტის DDoS შეტევებისგან დაცვა ნებისმიერი საიტისთვის მნიშვნელოვანი ამოცანაა, განსაკუთრებით თუ საქმე მსხვილ პროექტს ეხება. პროაქტიული ფილტრი შეიძლება დაგეხმაროთ DoS შეტევებთან ბრძოლაში და საიტი DDoS შეტევის მარტივი ხერხებისგან დაიცვას. თუმცა უფრო სერიოზული შეტევებისთვის, როგორიცაა Distributed Denial of Service (DDoS), უფრო მძლავრი დაცვაა საჭირო. DDoS შეტევებისგან დაცვის ეფექტიანი სერვისის შესარჩევად მოგვმართეთ.